组织分工清楚,协作才有边界
团队扩大后,谁属于哪个部门、能处理哪些业务,需要一起说清楚。DuogeX v0.5 完善公司、部门、岗位与角色相关能力,让协作与管理范围更贴近组织分工。
团队扩大后,账号名单已经不够用了
最初只有几个人使用应用,大家知道彼此负责什么。团队扩大之后,成员分属不同公司、部门和岗位,管理者既希望协作方便,也希望业务信息只在合适的范围内被查看和处理。
这时,一份账号名单很难说明全部关系:同事属于哪个部门,岗位承担什么职责,负责人需要查看哪个范围的数据,临时调岗后原来的权限还在不在?这些问题如果依赖逐个记忆,组织调整就容易留下遗漏。
DuogeX v0.5 重点完善公司归属、部门管理范围和业务协作细节,让组织结构与职责授权能够更完整地结合起来。
公司、部门、岗位和角色,分别说明什么
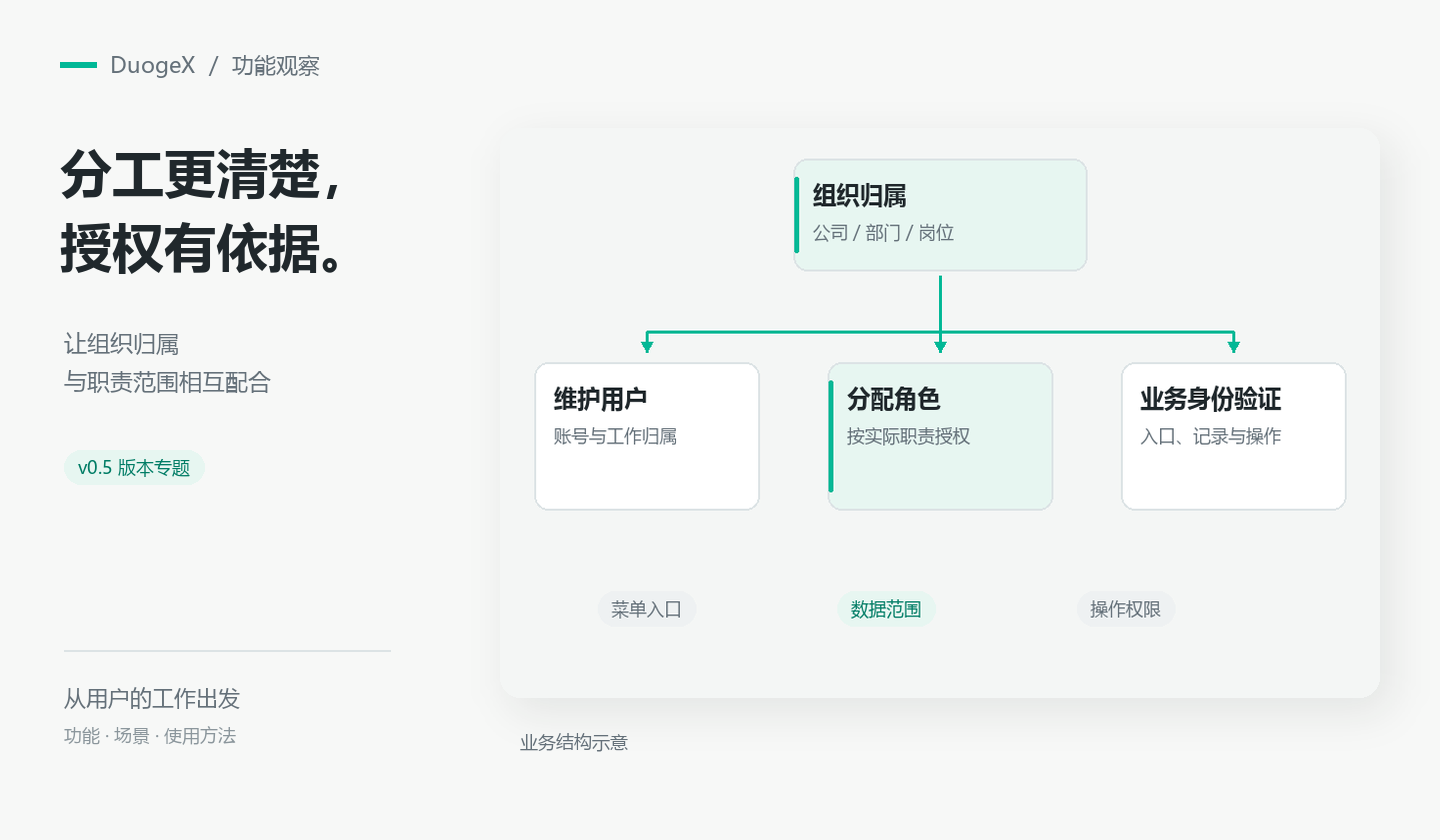
公司与部门用于表达组织归属和管理结构;岗位帮助描述成员承担的职责;角色用于组织相应的功能与业务授权。它们彼此关联,却不应该被当成同一个设置。
这一阶段增加所属总公司、直属公司等信息,补充部门管理机构属性,并调整部门及下级部门查询范围、角色和岗位的部门过滤。对管理人员来说,这些能力有助于在维护人员和组织时,使用更贴近实际分工的结构。
举例来说,负责某部门事项的成员,与需要跨部门核对资料的负责人,可能使用同一套应用,却不一定拥有同样的数据范围。管理员需要把这种职责差异落到具体配置中,再用不同身份验证实际效果。
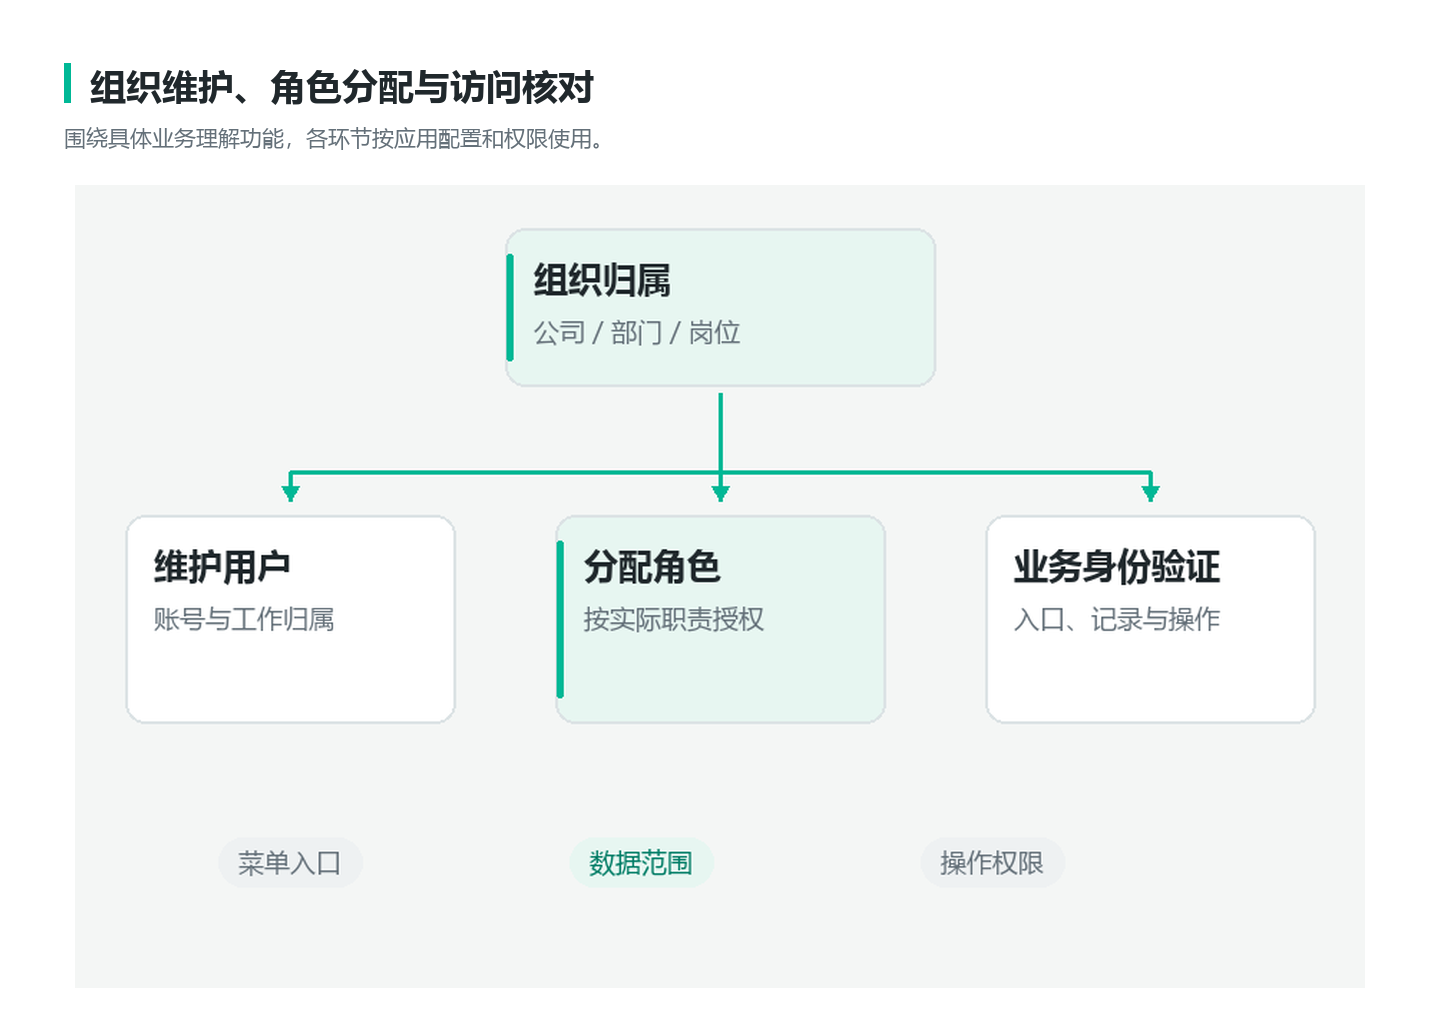
业务结构示意,帮助理解本篇场景。
新成员加入,别只完成“创建账号”
一次完整的入职配置,可以从成员的组织归属开始:账号信息是否正确,所属部门和岗位是否符合工作安排。接着,根据职责分配必要角色,确认需要进入哪些应用、使用哪些菜单和业务动作。
最后一步应当回到成员的实际身份。能否看到应有的入口,能否查到职责范围内的记录,是否可以执行需要的新增、修改或审批动作?这些结果比管理员页面中勾选了多少项更能说明配置是否合适。
对于需要保护的信息,还应进一步核对字段和记录范围。看得到应用入口,不代表有权查看所有记录;能阅读记录,也不代表有权导出、修改或删除。不同层次的授权应按实际业务要求检查,避免一次性给出过大的权限。
成员调岗时,同样需要反向检查:新增职责对应的权限是否已经授予,旧职责相关的访问是否仍然保留,正在处理的待办如何交接。组织字段更新完成,并不意味着整个协作关系已经自动调整完毕。
组织结构要准确,也要能持续维护
组织管理不是一次性录入。部门名称变化、人员转岗、角色职责调整,都可能影响日常使用。每次变更后,选择典型账号核对菜单、记录和操作,有助于及时发现配置与实际工作之间的偏差。
对普通成员来说,清楚的组织与权限意味着更少遇到无关信息,也更容易找到自己的业务入口。对负责人来说,则是管理范围能够被表达和检查,而不是依赖一个权限过大的共享账号完成所有工作。
v0.5 的组织协作改进,为这种有分工、有边界的使用方式补齐基础。职责先说清,再分配访问和操作,让应用能够随着团队成长持续使用。
本文回顾 v0.5 的核心能力,操作入口参见当前手册;实际功能以部署版本、配置与权限为准。
查看更新日志对应阶段,了解该阶段的其他变化。